
Bakgrunn
Hotellene vi jobber med blir fra tid til annen utsatt for det samme. Gjester får en melding fra noen som utgir seg for å være hotellet, med riktig navn, bookingnummer og datoer, og blir bedt om å bekrefte kortet via en lenke. Meldingen kan komme på WhatsApp, på e-post eller i Booking.coms egen meldingstjeneste. Den kommer ikke fra hotellet.
Det som gjør den farlig, er hvor presis den er. Riktig navn, riktig bookingnummer, eksakte reisedatoer. Avsenderen presenterer seg som noen fra administrasjonen, og ser ut som en som faktisk jobber på hotellet.
Dette er verken nytt eller noe særnorsk. Microsoft, Sekoia, Bitdefender, Booking.com og det sveitsiske cybersikkerhetssenteret NCSC har alle skrevet om det de siste årene, og det de beskriver stemmer med det vi ser.
Vi skriver dette for å dele det vi har lært, både om hva man gjør når det skjer og hva som gjør det mindre sannsynlig. Vi er ikke sikkerhetseksperter, og dette er ingen fasit. Det er rutinene vi mener hoteller bør ha på plass.
Hovedpoenget er at ingen kanal er trygg i seg selv. At en melding kommer i Booking-appen, fra en e-postadresse med hotellets navn eller på WhatsApp med riktig bookingnummer, sier ikke at den er fra hotellet. Gjesten må se på hvem som sender den, og hotellet må gjøre det lett å sjekke.
Hva gjestene får
Meldingen kommer på WhatsApp, på e-post eller i Booking.coms egen meldingstjeneste, ofte i flere kanaler samme dag. Avsenderen er «fra administrasjonen» eller resepsjonen, gjerne med et vanlig engelsk navn. Gjesten får vite at det mangler opplysninger i bookingen, at en betaling har feilet, eller at de har rett på en refusjon. Handler de ikke innen 12 til 24 timer, kanselleres reservasjonen. Lenken fører til en side som ligner Booking.com, hotellets egen side eller en bank, og der havner kortinformasjonen hos svindlerne.
Disse tegnene går igjen:
Tidspress. «Reservasjonen kanselleres automatisk innen 24 timer.» Hoteller og plattformer skaper ikke panikk. Tidspress er til for at du ikke skal få tenke deg om.
En lenke til en nettside med feil adresse. Du bes «bekrefte» eller «verifisere» noe. Sjekk adressen i nettleseren. Siden kan ligne Booking.com eller hotellet, men adressen stemmer ikke.
Krav om ny betaling eller «verifisering» av kortet. Meldingen påstår at betalingen feilet, eller at det trengs et ekstra depositum via en «sikker betalingslenke». Hoteller håndterer ikke betalingsproblemer slik.
Kortinformasjon i en melding. Du skal ikke oppgi kortinformasjon via en lenke i en melding, uansett kanal. Booking.com har selv sagt at de ikke ber om betalingsinformasjon på e-post, i chat, på WhatsApp, SMS eller telefon. NCSC påpeker også at man aldri trenger å logge inn eller skanne QR-koder for å få en refusjon.
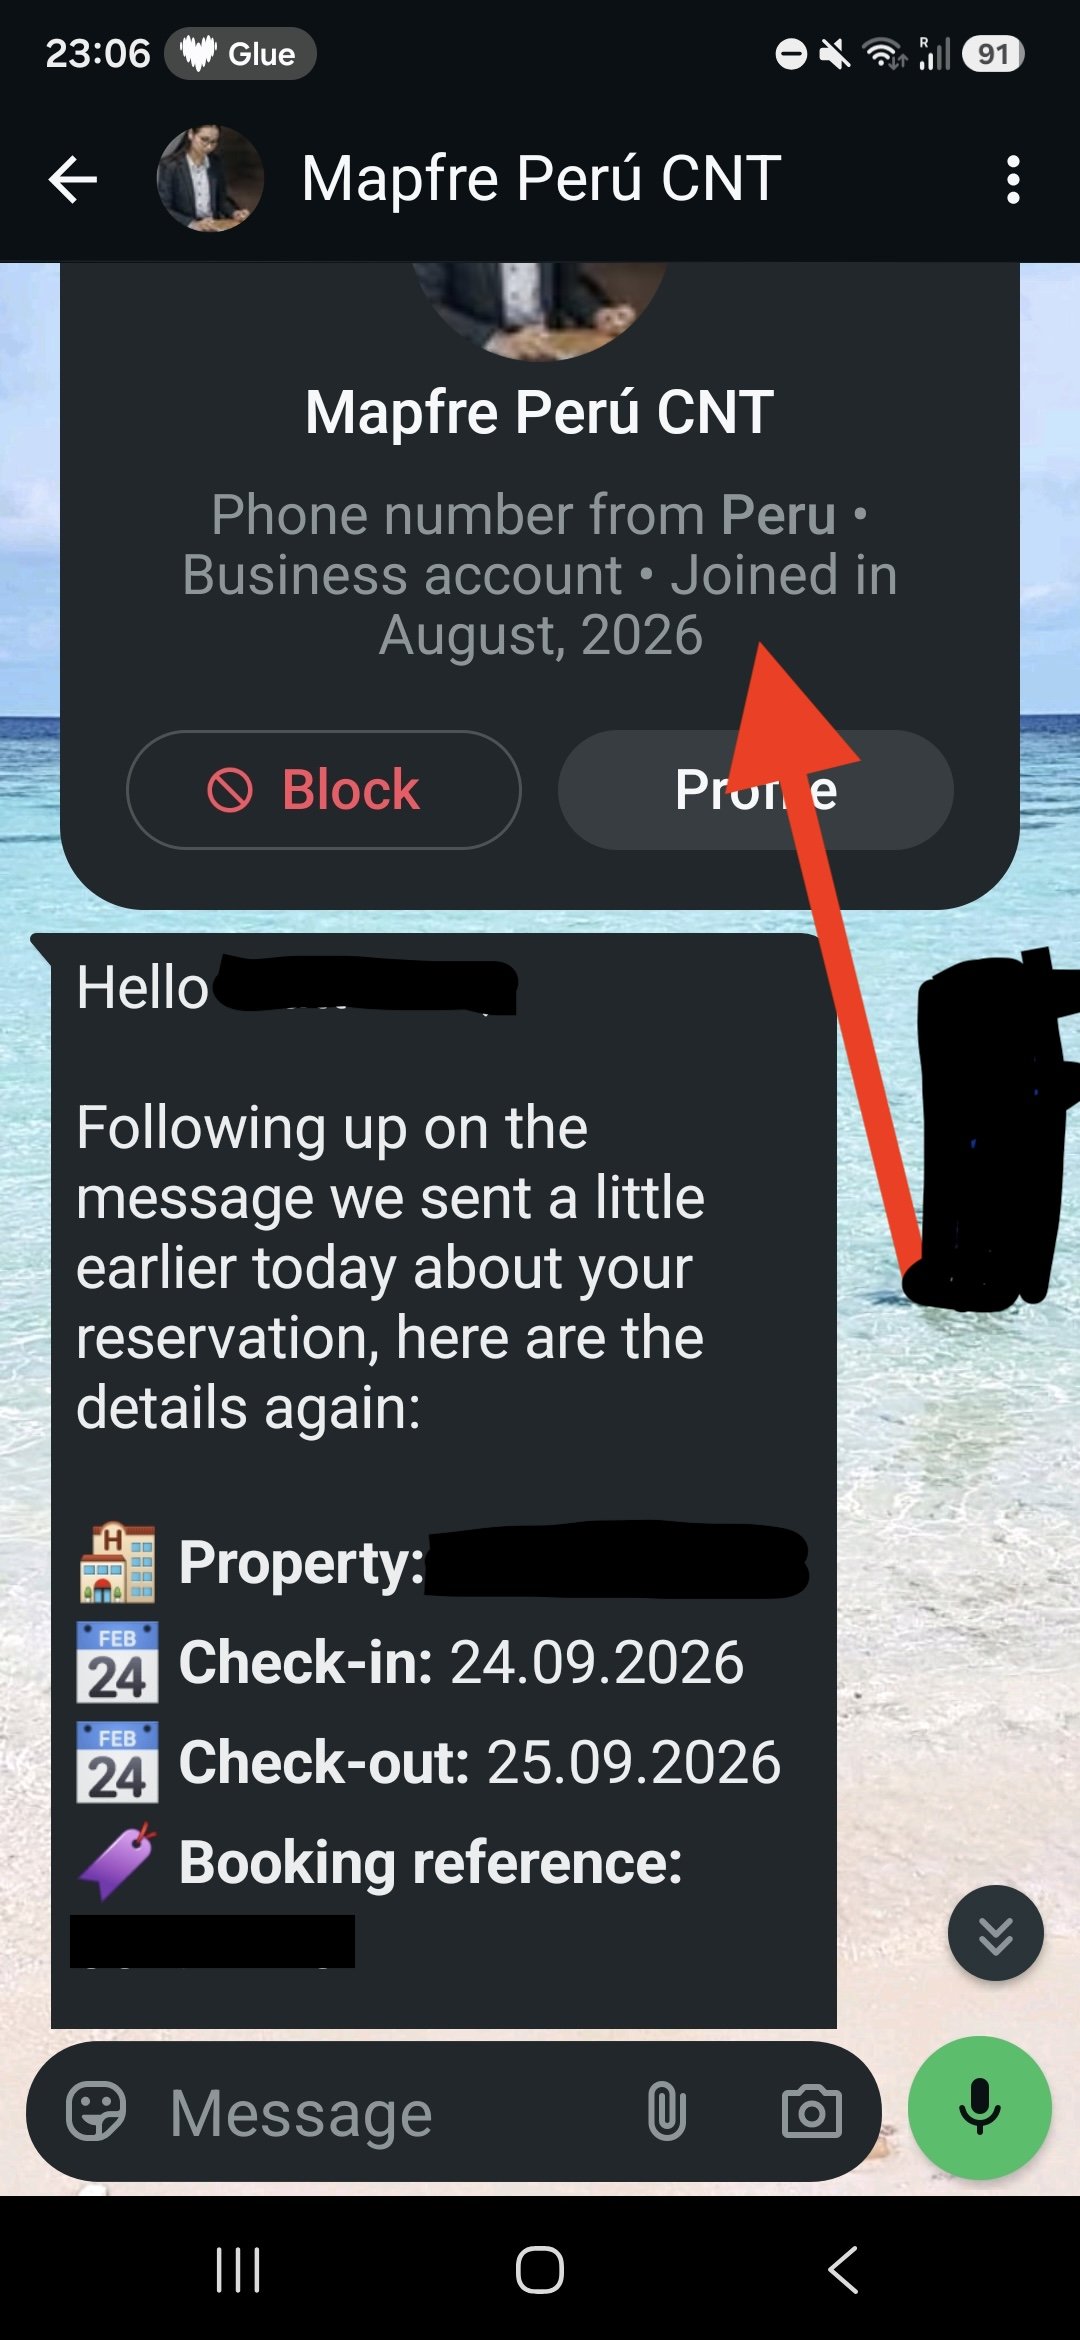
En avsender som ikke passer til hotellet. Nummeret er ofte fra et annet land, e-posten kommer fra en gratis adresse eller et domene som bare ligner hotellets, navnet er et personlig navn eller navnet på en helt annen virksomhet, og kontoen er gjerne nyopprettet.
At navn, datoer og hotellnavn stemmer, sier ingenting om at meldingen er ekte. Trykk på avsenderens navn øverst i chatten. WhatsApp viser da blant annet hvilket land nummeret kommer fra, om det er en forretningskonto og når kontoen ble opprettet.
Også e-post og meldinger i Booking.com kan være falske
Det er ikke bare WhatsApp. Svindlerne bruker kanalene gjesten forventer å høre fra hotellet i.
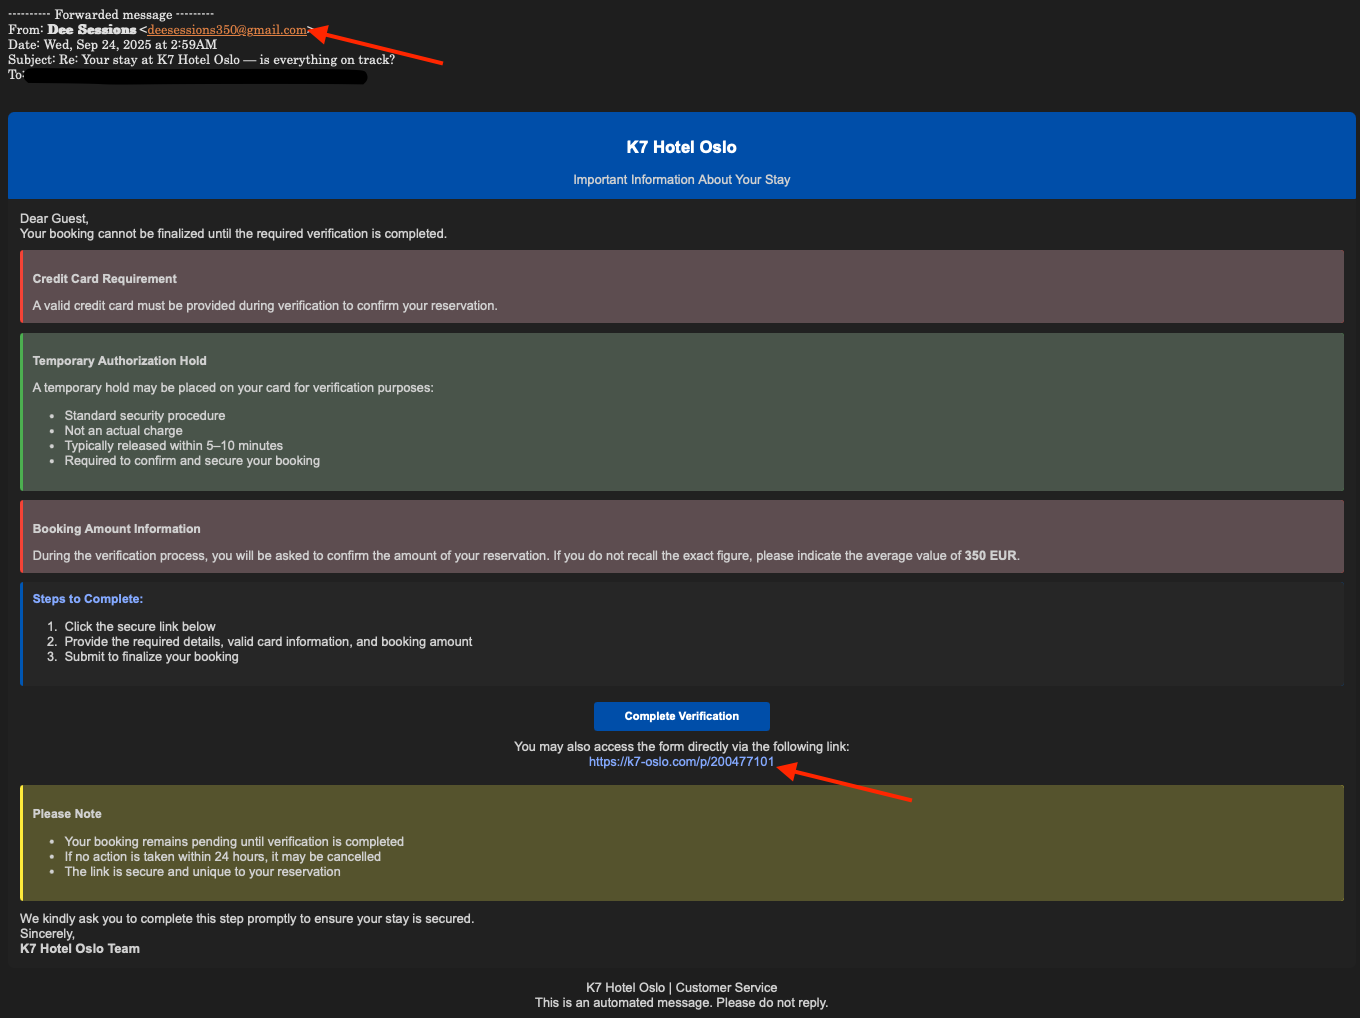
E-post. De falske e-postene vi har sett kom fra gratis adresser som Gmail, med hotellets navn og adresse i signaturen og lenker til domener som ligner hotellets. Et eksempel var en e-post «fra hotellet» som ba gjesten bekrefte bookingen. Svarte gjesten ja, kom en ny e-post som ba om kortinformasjon via en lenke. Vi har også sett svindlere sende en vanlig henvendelse til et hotells e-postadresse og svare med en lenke så snart resepsjonen hadde svart.
Meldinger i Booking.com. Meldingene kan også komme i Booking.com selv, fra hotellets egen konto. Har noen fått tilgang til hotellets Extranet, skriver de som hotellet i Booking.coms eget system, og gjesten får dem i appen og på e-post fra Booking. NCSC beskriver samme variant: kontakten skjer via plattformens offisielle meldingssystem, noen ganger i tillegg på e-post eller WhatsApp (NCSC). Det er vanskelig for gjesten å se, og lett for hotellet å overse hvis ingen leser alle utgående meldinger. Vi har sett slike meldinger med en lenke, flere språk i samme melding og en mal som het et annet steds by, sendt til mange gjester på kort tid.
Kanalen sier derfor ingenting om meldingen er ekte. Avsenderen og innholdet må sjekkes hver gang.
Når hotellet selv bruker WhatsApp
Noen hoteller bruker WhatsApp i kommunikasjonen med gjester, og det finnes systemer bygget for det. Leverandører som DialogShift og WuBook tilbyr WhatsApp for hoteller, både til meldinger før ankomst, innsjekking og tjenester under oppholdet. En melding på WhatsApp fra et hotell er derfor ikke mistenkelig i seg selv. Det gjør det samtidig vanskeligere for gjesten å se forskjell.
Det gjesten kan se på, er avsenderen. Alle kontoer kan velge hvilket navn og bilde de viser, og en vanlig forretningskonto uten verifisering er bare merket «Business account». Det er det verifiserte merket som skiller en offisiell konto fra de andre. Meta har selv pekt på det verifiserte merket og merkingen «Official business account» som det mest pålitelige tegnet (Gulf News). Svindelmeldingene vi har sett kommer derimot fra numre i andre land, med et navn som ikke har noe med hotellet å gjøre. Ett eksempel var en nyopprettet forretningskonto med navnet til et forsikringsselskap i Peru, uten verifisert merke, som skrev om en booking på et norsk hotell. Ikke alle hoteller har verifisert konto, så et manglende merke er ikke bevis på svindel. En avsender hvis navn og land ikke passer til hotellet, og som ber om kortinformasjon, er et tydelig varselsignal.
Hvis hotellet bruker WhatsApp, bør det:
Bruke et eget forretningsnummer, ikke en ansatts private mobil.
Søke om verifisert virksomhetskonto, slik at navnet vises i stedet for nummeret.
Publisere nummeret på hotellets egen nettside og i bekreftelsen, slik at gjesten kan sjekke at det stemmer.
Skrive i bekreftelsen hva WhatsApp brukes til, og at hotellet aldri ber om kortinformasjon der.
La gjesten ta kontakten først der det er mulig. Da vet gjesten at nummeret er riktig.
Hvor starter det
Svindlerne kjenner navn, bookingnummer og datoer, så de må ha hentet gjestelisten et sted. Det sveitsiske NCSC beskriver to varianter i 2026, og begge er relevante.
Den første er at hoteller blir phishet. Microsoft beskrev i 2025 en kampanje der hoteller fikk e-poster som så ut til å komme fra Booking.com, om en klage fra en gjest, en negativ anmeldelse eller en kontoverifisering. Lenken førte til en falsk Booking-side med en falsk CAPTCHA som ba den ansatte kopiere og kjøre en kommando. Teknikken heter ClickFix, og kommandoen installerer programmer som stjeler innlogginger. Sekoia har beskrevet hvordan innlogginger til Booking.com-portalen deretter selges eller brukes til å kontakte gjester med ekte bookingdata.
Bitdefender beskrev i august 2026 en ny bølge. E-postene har emner som «gjest venter på svar» eller «gjest har avbestilt», og noen utgir seg for å være en gjest som trenger hjelp med en booking, en allergi eller en reise med en eldre forelder. De ser ut som vanlig drift, og det er poenget: ansatte skal ikke stoppe opp.
Den andre varianten er en lekkasje hos plattformen. NCSC skriver at den presise informasjonen i meldingene våren 2026 skyldes en datalekkasje i Booking.coms miljø i april. Booking.com sa i 2025 at systemene deres ikke var brutt og at det var hotellene som var phishet. I april 2026 varslet de gjester om at uvedkommende kan ha fått tilgang til noe bookinginformasjon (BleepingComputer). Det finnes også tilfeller der gjester som booket direkte hos hotellet fikk de samme meldingene.
Vi vet derfor ikke alltid hvor lekkasjen startet. Rutinene må dekke flere veier inn.
Hvorfor OTA-ene stenger for kontakt med gjestene
Plattformene har gjort det stadig vanskeligere for hoteller å nå gjestene direkte. Booking.com sluttet 28. september 2026 å sende gjestenes telefonnummer til hotellets systemer, som PMS og kanalsystem. Nummeret kan fortsatt slås opp i Extranet og Pulse-appen, og Booking.coms egen meldingstjeneste og den maskerte e-postadressen virker som før. Booking.com sier at endringen handler om gjestenes sikkerhet og skal redusere phishing som bruker ekte bookingdata (eHotelier).
Agoda fulgte 12. oktober. Expedia byttet ut ekte numre med dummynumre fra 26. mars, men deler ekte numre igjen fra 14 dager før innsjekk for hoteller som ber om det. Airbnb har bestemt at verter fra 20. november ikke kan be gjester om telefonnummer, e-post eller adresse, og de midlertidige numrene Airbnb bruker virker ikke på WhatsApp (Rental Scale-Up). E-postadressene har i årevis vært aliaser som utløper kort tid etter utreise.
Begrunnelsen er sikkerhet, og den er reell: et ekte nummer og ekte bookingdata er nøyaktig det en svindler trenger. Effekten er likevel at hotellet mister en direkte kanal til gjesten. Noen i bransjen peker på at det også gagner plattformene. SuitePad, som selger løsninger for rommet og har egen interesse i saken, skriver at en gjest hotellet kan nå direkte er en gjest som kan inviteres tilbake direkte, mens en gjest som bare kan nås via plattformens innboks er en gjest plattformen beholder (SuitePad). Rental Scale-Up skriver at Airbnb også tjener på å holde samtalen, og dermed muligheten til neste booking, på egen plattform, og at de som argumenterer for direktebooking har en reell bekymring, men også egne interesser.
Vi kan ikke si noe om motivet. Det vi kan si, er at hoteller ikke bør bygge kommunikasjonen på kontaktinformasjon som plattformen kan ta bort uten varsel. Flere hoteller ber nå gjestene oppgi nummeret selv, og da blir det ekstra viktig at gjesten vet hva hotellet faktisk spør om, og at hotellet lar gjesten ta kontakten først.
Når det skjer
Dette er rekkefølgen vi mener hotellet bør jobbe i. Første time er viktigst, men resten må også gjøres.
Ta vare på meldingene. Samle skjermbilder, og noter dato, hvilke bookinger det gjelder og om gjesten booket via Booking.com, en annen portal eller direkte. Ikke slett noe.
Skift passord på alle portaler som brukes til bookinger, som Booking.com Extranet, Expedia, kanalsystem, PMS og e-post, og logg ut alle aktive økter. Skru på tofaktor hvis det ikke er på. Gjør det fra en maskin som ikke er mistenkt.
Spør de som håndterer innboksen om noen har klikket på en e-post fra «Booking.com» eller en gjest, eller limt inn en kommando etter en slik e-post. Si tydelig at det ikke skal være skam i å svare ja. Da får du vite det.
La IT kontrollere maskinene som brukes til innlogging, helst med en skanning som er uavhengig av antivirusprogrammet som allerede kjører. Hvis det er mistanke om skadevare, sett maskinen opp på nytt. Skriv ned hva som er gjort.
Kontakt Booking.com gjennom partnerstøtte eller kontaktpersonen din. Be dem se på innloggingshistorikken og si om kontoen har vært brukt av andre.
Vurder meldeplikten. Brudd på personopplysningssikkerheten skal meldes til Datatilsynet uten ugrunnet opphold og senest 72 timer etter at du ble kjent med det, med mindre det er lite sannsynlig at bruddet medfører risiko for dem det gjelder. Meldingen kan sendes foreløpig og suppleres senere. Snakk med en jurist eller personvernrådgiver tidlig, ikke etter 72 timer.
Si fra til gjestene. Send en kort melding på e-post, ikke på WhatsApp, med hva som har skjedd, hva de skal gjøre og hvordan de når hotellet. Legg også ut en varsling på nettsiden og i sosiale medier.
Anmeld forholdet til politiet. Gjester som har mistet penger kan trenge anmeldelsen i kontakten med banken.
Loggfør hendelsen. Hva skjedde, når og hva gjorde dere? Det trengs for å lære av det, og hvis noen spør senere.
For å unngå at det skjer
Ingenting av dette stopper alt. Sammen gjør det angrepet vanskeligere og skaden mindre.
Ansatte
Vis resepsjonen hvordan en falsk Booking-e-post ser ut. Emnene og eksemplene i Bitdefender-artikkelen under kildene egner seg godt til dette.
Gjør det til en fast regel at gjestemeldinger leses inne i Extranet eller Booking-appen, ikke via lenker i e-post.
Fortell at ingen ekte nettside ber deg trykke Windows + R og lime inn noe. Gjør du det, har du installert noe selv.
Se på datoene. Flere falske meldinger har utreise før innreise, og det avslører dem.
Gjør det trygt å si fra. Den som har klikket må tørre å melde det med en gang. Har en gjest fått en melding dere ikke har sendt, behandle det som en alvorlig hendelse selv om det bare gjelder én gjest.
Tilganger
Tofaktor på alle portaler som brukes til bookinger, og på e-posten.
Gå gjennom hvem som har Extranet-tilgang, og fjern dem som ikke trenger den. Spør Booking.com hvordan dere kan se alle meldinger som er sendt fra kontoen, ikke bare svar fra gjester, og gå gjennom dem jevnlig, særlig de som er sendt om natten.
Ansatte skal ha vanlige brukerrettigheter på resepsjons-PCene. Det stopper ikke alt, men begrenser hva som kan installeres.
Skift admin-passord etter at en maskin er satt opp på nytt.
Maskiner
Antivirus skal faktisk være installert og aktivt på hver maskin som brukes til bookinger. Sjekk det, ikke anta det, og sørg for at lisensen dekker alle.
Fast Windows-oppdatering hver måned, gjerne spredt over noen dager mellom maskinene, og daglig omstart av resepsjons-PCene.
En grundigere skanning hver uke, for eksempel natt til mandag.
Overvåking som varsler IT når antivirus ikke kjører eller oppdateringer mangler, og en enkel månedlig statusrapport.
Resepsjonen varsler IT når en maskin er treg, henger på oppdateringer eller oppfører seg unormalt. Endringer på maskinene loggføres.
E-post
Banner på e-post som kommer utenfra, slik at en «intern» eller «Booking.com»-mail fra en ukjent avsender stikker seg ut.
Beskyttelse mot avsendere som utgir seg for å være kjente merkevarer, og kontroll av lenker før de åpnes. I Microsoft 365 finnes dette i Defender for Office 365, så sjekk hva abonnementet ditt dekker.
SPF, DKIM og DMARC satt opp for hotellets eget domene.
Kalender
Legg rutinene inn som faste kalenderoppføringer med en navngitt ansvarlig: månedlig oppdatering og statusrapport, ukentlig skanning, og en gjennomgang av tilganger hvert halvår.
Hva vi har gjort på hotellene
Der det har skjedd, har vi gått gjennom maskiner og rutiner sammen med IT-leverandøren. Resepsjons-PCene er satt opp på nytt fra rent Windows-medie, og antivirus kjører på alle maskiner som brukes til bookinger. Vi har innført fast månedlig oppdatering og daglig omstart, vi har bedt om overvåking som varsler når antivirus ikke kjører eller oppdateringer mangler, med en enkel månedlig statusrapport, og vi setter opp en ukentlig grundigere skanning. Rutinene ligger som faste kalenderoppføringer med en navngitt ansvarlig.
Slik sjekker du om en henvendelse er ekte
Gjesten er siste forsvarslinje, og ingen kanal er trygg i seg selv. Det hotellet kan gjøre, er å si fra før noe skjer. En linje i bekreftelsesmailen holder lenge:
Vi ber aldri om kortinformasjon i en melding, verken på WhatsApp, på e-post eller i Booking.com. Er du i tvil om en melding er fra oss, ring oss på nummeret du finner på nettsiden vår, ikke nummeret i meldingen.
Til gjesten: sjekk disse tingene før du gjør noe.
E-postadressen. Se på hele adressen, ikke bare navnet. De fleste hoteller skriver fra eget domene, ikke fra Gmail eller lignende. Domenet skal stemme med det du finner på hotellets nettside, bokstav for bokstav.
Navnet. Passer avsenderen til hotellet? «Administrasjonen» med et vanlig engelsk navn, et personlig navn ingen kjenner eller navnet på en helt annen virksomhet er varsler.
Telefonnummeret. Er det nummeret hotellet viser på sin egen nettside? På WhatsApp kan du trykke på avsenderens navn for å se landet nummeret kommer fra, om det er en forretningskonto og når kontoen ble opprettet.
Lenken. Hold musen over lenken, eller trykk og hold på mobil, og se hvor den peker uten å åpne den. Ikke bruk lenker i en melding til å betale, logge inn eller «bekrefte» noe.
Innholdet. Tidspress, krav om kortinformasjon eller en ekstra betaling du ikke kjenner igjen er varsler, selv om bookingnummer og datoer stemmer.
Bookingen. Åpne Booking-appen eller bookingbekreftelsen selv, uten å bruke noe fra meldingen, og sjekk status og betaling der.
Ved tvil: hotellets egen nettside. Finn kontaktinformasjonen der og ta kontakt med hotellet direkte. Ring aldri tilbake til nummeret i meldingen.
Har du gitt fra deg kortinformasjon, ring banken med en gang og sperr kortet. Har du tapt penger, anmeld det til politiet.
Til hotellene: fortell gjestene hva som har skjedd når det har skjedd. De fleste setter pris på å få vite det, og det er bedre at de hører det fra dere enn fra svindlerne.
Svindlerne deler metoder og verktøy. Det bør vi i bransjen også, og derfor skriver vi dette.
Kilder
Sist oppdatert 3. november 2026.
Bitdefender Labs: phishing campaign impersonating guests and Booking.com, 12. august 2026. Falske gjestemeldinger og Booking-varsler til hoteller, ClickFix-kjeden steg for steg.
NCSC Sveits, uke 22: Targeted phishing campaign impersonating booking platforms and hotels, 2. juni 2026. To varianter, blant annet datalekkasjen hos Booking.com i april 2026, og råd til gjester.
TechRadar om Sekoias «I Paid Twice», 11. november 2025. Sekoias egen rapport ligger her.
SecurityWeek: Microsoft Warns of Hospitality Sector Attacks Involving ClickFix. Microsofts varsel om Storm-1865 og falske Booking.com-e-poster.
The Register: That 'angry guest' email from Booking.com? It's a scam, 13. mars 2025.
LBC/PA: Phishing campaign impersonating Booking.com targeting UK hospitality, 13. mars 2025. Booking.coms kommentar om at systemene ikke er brutt.
Dark Reading: ClickFix Campaign Targets Hotels, Spurs Secondary Customer Attacks.
Euronews: How travellers have lost hundreds to Booking.com scams, 23. desember 2025.
Rick Steves Travel Forum: WhatsApp scam message about a hotel booking. Gjest som booket direkte og fikk meldingen likevel.
Datatilsynet: melde avvik og EDPB: når må du melde et databrudd.
eHotelier: Booking.com no longer shares guest phone numbers, 19. oktober 2026. Booking.coms begrunnelse og hva som fortsatt virker. Skrevet av en leverandør (Bookboost).
Rental Scale-Up: Airbnb's Temporary Phone Numbers and New Contact Rules, 30. oktober 2026. Booking.com, Agoda, Expedia og Airbnb samlet, og april-varselet fra Booking.com.
SuitePad: The day your guest's phone number stopped arriving, 7. oktober 2026. Skrevet av en leverandør med egen interesse.
BleepingComputer om Booking.coms varsel til gjester i april 2026.
Gulf News: Meta shares tips for identifying fake business profiles.
DialogShift: WhatsApp Business API for hoteller og WuBook: WhatsApp Business for hoteller. Eksempler på leverandører.
Majorca Daily Bulletin: Booking.com users targeted in phishing scam, 10. januar 2025. Booking.com og Action Fraud om at legitime transaksjoner ikke ber om betalingsinformasjon via telefon, e-post eller meldinger, inkludert WhatsApp.